Hirdetés
- D1Rect: Nagy "hülyétkapokazapróktól" topik
- Geri Bátyó: Agglegénykonyha 22 – Unortodox rakott krumpli
- Elektromos rásegítésű kerékpárok
- sziku69: Fűzzük össze a szavakat :)
- bobalazs: Artcraft - Az Adobe/Microsoft/egyéb termékek trónfosztója
- Luck Dragon: Asszociációs játék. :)
- sziku69: Szólánc.
- Luck Dragon: MárkaLánc
- Ketogén étrend
- Yézi: Forza Horizon 2, már PC-n is
-
27374 - 27301
27374 - 27301 27300 - 27201 27200 - 27101 27100 - 27001 27000 - 26901 26900 - 26801 26800 - 26701 26700 - 26601 26600 - 26501 26500 - 26401 26400 - 26301 26300 - 26201 26200 - 26101 26100 - 26001 26000 - 24001 24000 - 22001 22000 - 20001 20000 - 18001 18000 - 16001 16000 - 14001 14000 - 12001 12000 - 10001 10000 - 8001 8000 - 6001 6000 - 4001 4000 - 2001 2000 - 1
-
Fórumok
LOGOUT - lépj ki, lépj be!
LOGOUT reakciók Monologoszféra FototrendGAMEPOD - játék fórumok
PC játékok Konzol játékok MobiljátékokPROHARDVER! - hardver fórumok
Notebookok TV & Audió Digitális fényképezés Alaplapok, chipsetek, memóriák Processzorok, tuning Hűtés, házak, tápok, modding Videokártyák Monitorok Adattárolás Multimédia, életmód, 3D nyomtatás Nyomtatók, szkennerek Tabletek, E-bookok PC, mini PC, barebone, szerver Beviteli eszközök Egyéb hardverek PROHARDVER! BlogokMobilarena - mobil fórumok
Okostelefonok Mobiltelefonok Okosórák Autó+mobil Üzlet és Szolgáltatások Mobilalkalmazások Tartozékok, egyebek Mobilarena blogokIT café - infotech fórumok
Infotech Hálózat, szolgáltatók OS, alkalmazások SzoftverfejlesztésFÁRADT GŐZ - közösségi tér szinte bármiről
Tudomány, oktatás Sport, életmód, utazás, egészség Kultúra, művészet, média Gazdaság, jog Technika, hobbi, otthon Társadalom, közélet Egyéb Lokál PROHARDVER! interaktív
-
 LOGOUT
Frissítve: 2026-02-22 15:32 Téma összefoglaló
LOGOUT
Mikrotik routerekkel foglalkozó téma. Mikrotik router típusok, hardverek, router beállítások, programozás (scriptek írása), frissítés, és minden Mikrotik routerrel kapcsolatos beszélgetés helye.

Új hozzászólás Aktív témák
-
 blt-blog
tag
Lehet tevedek, de nekem ugy tunik a mikrotik openvpn implementacio inkompatibilis lett a 2.7.x sorozattal. Upgrade volt 2.5-rol (eleg regota EOL mar, ideje volt) es ugy tunik a control message uzeneteket a mikrotik nem erti meg. A linux oldalrol a tunnel established, mikrotik oldalon az interfesz nem jon fel - de a forgalom beerkezik. Csak eppen, mivel az interfesz down, a tuzfal megfogja, mert nem letezo interfeszen jon be. Es hiaba engednem be a forgalmat, a visszairany amugy se jutna el a tuloldalra.
Korabban is eleg beteges volt az openvpn implementacio de azt hiszem eljott az ideje az elengedesnek. Ahogy rakerestem, mar a 2.6-nal is jottek hibak a TLS handshake soran, mert a mikrotik rossz id-vel kuldott egy olyan csomagot, amit 2.6-tol kezdve csak 0-val vart a masik oldal. Ezt ugy latom kijavitottak, mert ebbe nem futottam bele, de vegulis mindegy, a dolog igy hasznalhatatlan (vagy maradni kell EOL openvpn verzion, ami nem biztos, hogy jo otlet).
-
 dybu
tag
Emlékszem rá, nálam a 7.12 tette zsebre a ramot, de azon nem is remegtem ennyit mert sejtettem hogy majd javitják. Érdekes hogy a kisebb rammal rendelkező routereken nem volt akkora difi...
-
 user12
őstag
Sziasztok!
Gondoltam megosztom veletek egy nemrég megoldott hálózati rejtélyemet, hátha megkímélek pár embert az őszüléstől és a felesleges hibakereséstől. Régebben írtam ide is hátha valaki már belefutott és tud segíteni, SŐT már sensitive nélkül benyomtam a Gemininek és a ChatGPT-nek is, nem találtak hibát.A jelenség: Adott egy MikroTik RB4011 (RouterOS v7.23.5). Azt vettem észre, hogy közvetlenül a bootolás után az 1 GB RAM-ból kapásból le van foglalva majdnem a fele (csak kb. 550 MB volt szabad). A konfigom patyolattiszta: Szerintem jó tűzfal,6 WireGuard tunnel, egy kis Source NAT/Hairpin NAT, semmi olyan extrém dolog, ami indokolná ezt a masszív, azonnali memória pazarlást.
Változás: Azóta változtattam a hálózaton, és az SFP+ -ba egy DAC-al összekötöttem egy 2.5GbE switchet, amik a Jumbo Frames portokon voltak átkerültek a switch-re.
Ezek után: Mindent (is) átnéztem, kiderült, hogy a tettes a Jumbo Frame (MTU beállítás) volt, méghozzá olyan portokon is, amikbe kábel sem volt dugva!
3 ethernet port MTU-ját és L2MTU-ját 9014-re megemeltem. Gyorsulást nem vettem észre de örültem a buta fejemnek hogy mekkora terhelést levettem a routerről és a PC-kről...Megette a RAM-ot a 3üres port... A RouterOS v7 drivere a hardveres puffereket statikusan, már a bootolás pillanatában lefoglalja, nem pedig dinamikusan osztja ki. Az RB4011-ben egy négymagos (AL21400) proci van. A router a beállított 9014 bájtos csomagméretet beszorozza a hardveres tárolóhelyek számával (RX/TX Queues, ami portonként több száz leíró), majd ezt megszorozza a 4 processzormaggal.
A kernel ezt a hatalmas memóriablokkot fixen lezárja magának, hogy gigabites tempónál ne legyen csomageldobás. Mivel 3 porton is bekapcsoltam a 9K MTU-t, a router kapásból levágott kb 300 MB RAM-ot, függetlenül attól, hogy volt-e egyáltalán forgalom a porton.A megoldás: Visszaállítottam a kérdéses portokon az MTU-t a szabványos 1500-ra. A szabad RAM reboot után 840-850MB.
Tanulság: Ha RouterOS v7-et (főleg többmagos vason) használtok, és indokolatlanul magas az alap memóriafoglalásotok, csekkoljátok az Interfaces menüben az MTU értékeket! Ha Jumbo Frame-re nincs feltétlenül szükség, hagyjatok mindent a szabvány 1500-on, mert a router RAM-ja fogja bánni.
Remélem segít valakinek!
De valami memóriakezelési változtatás a szoftverben is volt, mert én nem változtattam MTU-t a portokon és valamelyik korábbi verziónál 5-600MB volt szabad, most ~850 MB
-
blt-blog
tag
Roviden: igen, ha nagy meretu adatokat mozgatsz.
Kozepesen: 1500 vs 9k mtu -> 600% csomagmeret noveles, ami azt jelenti, hogy hatod annyi csomagra van szukseg. Mivel minden csomag a) utkozhet, b) interruptot jelent, c) ellenorzeseket kell vegezni rajta, ertelemszeruen minel kevesebb csomag van, annal kevesebbszer kell ezeket a muveleteket elvegezni. Valamint, ha azt mondom, hogy 1500 byte-bol 2x20 byte fejlec, 1460 byte hasznos tartalom, akkor kb 3% a veszteseg, ami minden csomagban benne lesz. 9k MTU eseten 8960 byte hasznos tartalom van -> 0.5% a haszontalan tartalom (fejlecek) es 99.5% a hasznos tartalom. Ez is a 6x hatekonysagnovelest mutatja.
Hosszan: Ez most csak egy hozzavetoleges szamolas, kerekitesekkel, pontatlanul de a lenyeget leirja. Tegyuk fel, hogy at kell vinned 100 giga adatot. Ez manapsag nem szamit olyan soknak. 100 gigabyte az 107 374 182 400 byte. Ez azt jelenti, hogy 1460 MSS mellett 73 es fel millio csomagot kell tovabbitani a halozaton, vagy durvan 12 millio csomagot. A switchek ket fontos parametere az atviteli sebesseg gbit/s -ben, illetve a csomagatviteli sebesseg mpps -ben azaz millio packet per sec. Nyilvan az mpps erteke annal kisebb minel tobb csomagot kell atvinni, de nem lesz hatodakkora hatszoros mtu meret mellett. Ami azt jelenti, hogy ugyanakkora adatmennyiseget ha kevesebb csomagban lehet atjuttatni A-bol B-be, akkor hamarabb megtortenik.
A legtobb otthoni felhasznalo ezt nem veszi eszre vagy nem erdekli, de olyan kornyezetben ahol sokszor kell nagy adatmennyiseget mozgatni, ez a par szazalek szamit.
-
 lionhearted
őstag
Jelent, de caak 10G és afelett.
- 9400->9900 körülre megy az elméleti sebesség (94%->99%).
- ahogy látod az ethernet teszteken, minél kisebb a csomag, annál kisebb szokott lenni az áteresztő képessége: szokott lenni egy maximális csomag áteresztő képesség, amit a router, de akár a szoftveres bridge/router bír. Avagy megfordítva, hatod annyi csomaggal kell dolgozni, ennyivel csökkenti a terhelést.Ahol a fő terhelés egy fizikai switchen megy, annak az alsó lényegtelen, a felső lehet segítség.
Annak, aki virtualizált szerverekkel dolgozik, annak mindkettő lehet.Otthon persze többnyire a net felé forgalmaznak, ami nem engedi át a jumbo framet, szóval annak mindegy.
-
 Tamarel
senior tag
7.25 rc1 be3-on:
3 wifi + mld interfész, van fast transition. Működik is szépen.Viszont így van egy logikai probléma:
- úgy néz ki a 6 Ghz-t ki kell venni a steering group-ból, különben megzavarodnak / instabilak azok az eszközök, amik nem tudnak rá váltani
- viszont az mld-re kötött wifi interfészeknek és az mld-nek elvileg azonos kellene legyen a beállítása, reklamál, ha nem (a pontos következményt még nem ismerem)Igazából 3 nagy újdonság van: wifi 7, 6 Ghz és thread.
Minden más funckió olyan, mint eddig. -
dybu
tag
Belső hálózaton használtam nagy fájlok adatátvitelére.
Az RB4011 meg sem érezte, csak a PC-k és a szerver CPU terhelése csökkent, mert nem kell levágni a csomagot 1472-re, kevesebb csomag, kevesebb CPU terhelés. Gyorsulás nem volt, az 1GbE-t ugye nem lehet átlépni, csak a kíváncsiság hajtott, és a digitális "férfinemiszerv" méregetés, amiről le kell szoknom
-
 ekkold
Topikgazda
Sziasztok!
Gondoltam megosztom veletek egy nemrég megoldott hálózati rejtélyemet, hátha megkímélek pár embert az őszüléstől és a felesleges hibakereséstől. Régebben írtam ide is hátha valaki már belefutott és tud segíteni, SŐT már sensitive nélkül benyomtam a Gemininek és a ChatGPT-nek is, nem találtak hibát.A jelenség: Adott egy MikroTik RB4011 (RouterOS v7.23.5). Azt vettem észre, hogy közvetlenül a bootolás után az 1 GB RAM-ból kapásból le van foglalva majdnem a fele (csak kb. 550 MB volt szabad). A konfigom patyolattiszta: Szerintem jó tűzfal,6 WireGuard tunnel, egy kis Source NAT/Hairpin NAT, semmi olyan extrém dolog, ami indokolná ezt a masszív, azonnali memória pazarlást.
Változás: Azóta változtattam a hálózaton, és az SFP+ -ba egy DAC-al összekötöttem egy 2.5GbE switchet, amik a Jumbo Frames portokon voltak átkerültek a switch-re.
Ezek után: Mindent (is) átnéztem, kiderült, hogy a tettes a Jumbo Frame (MTU beállítás) volt, méghozzá olyan portokon is, amikbe kábel sem volt dugva!
3 ethernet port MTU-ját és L2MTU-ját 9014-re megemeltem. Gyorsulást nem vettem észre de örültem a buta fejemnek hogy mekkora terhelést levettem a routerről és a PC-kről...Megette a RAM-ot a 3üres port... A RouterOS v7 drivere a hardveres puffereket statikusan, már a bootolás pillanatában lefoglalja, nem pedig dinamikusan osztja ki. Az RB4011-ben egy négymagos (AL21400) proci van. A router a beállított 9014 bájtos csomagméretet beszorozza a hardveres tárolóhelyek számával (RX/TX Queues, ami portonként több száz leíró), majd ezt megszorozza a 4 processzormaggal.
A kernel ezt a hatalmas memóriablokkot fixen lezárja magának, hogy gigabites tempónál ne legyen csomageldobás. Mivel 3 porton is bekapcsoltam a 9K MTU-t, a router kapásból levágott kb 300 MB RAM-ot, függetlenül attól, hogy volt-e egyáltalán forgalom a porton.A megoldás: Visszaállítottam a kérdéses portokon az MTU-t a szabványos 1500-ra. A szabad RAM reboot után 840-850MB.
Tanulság: Ha RouterOS v7-et (főleg többmagos vason) használtok, és indokolatlanul magas az alap memóriafoglalásotok, csekkoljátok az Interfaces menüben az MTU értékeket! Ha Jumbo Frame-re nincs feltétlenül szükség, hagyjatok mindent a szabvány 1500-on, mert a router RAM-ja fogja bánni.
Remélem segít valakinek!
Amúgy jelent a gyakorlatban bármi előnyt a jumbo frame / 9K MTU használata?
-
dybu
tag
Sziasztok!
Gondoltam megosztom veletek egy nemrég megoldott hálózati rejtélyemet, hátha megkímélek pár embert az őszüléstől és a felesleges hibakereséstől. Régebben írtam ide is hátha valaki már belefutott és tud segíteni, SŐT már sensitive nélkül benyomtam a Gemininek és a ChatGPT-nek is, nem találtak hibát.A jelenség: Adott egy MikroTik RB4011 (RouterOS v7.23.5). Azt vettem észre, hogy közvetlenül a bootolás után az 1 GB RAM-ból kapásból le van foglalva majdnem a fele (csak kb. 550 MB volt szabad). A konfigom patyolattiszta: Szerintem jó tűzfal,6 WireGuard tunnel, egy kis Source NAT/Hairpin NAT, semmi olyan extrém dolog, ami indokolná ezt a masszív, azonnali memória pazarlást.
Változás: Azóta változtattam a hálózaton, és az SFP+ -ba egy DAC-al összekötöttem egy 2.5GbE switchet, amik a Jumbo Frames portokon voltak átkerültek a switch-re.
Ezek után: Mindent (is) átnéztem, kiderült, hogy a tettes a Jumbo Frame (MTU beállítás) volt, méghozzá olyan portokon is, amikbe kábel sem volt dugva!
3 ethernet port MTU-ját és L2MTU-ját 9014-re megemeltem. Gyorsulást nem vettem észre de örültem a buta fejemnek hogy mekkora terhelést levettem a routerről és a PC-kről...Megette a RAM-ot a 3üres port... A RouterOS v7 drivere a hardveres puffereket statikusan, már a bootolás pillanatában lefoglalja, nem pedig dinamikusan osztja ki. Az RB4011-ben egy négymagos (AL21400) proci van. A router a beállított 9014 bájtos csomagméretet beszorozza a hardveres tárolóhelyek számával (RX/TX Queues, ami portonként több száz leíró), majd ezt megszorozza a 4 processzormaggal.
A kernel ezt a hatalmas memóriablokkot fixen lezárja magának, hogy gigabites tempónál ne legyen csomageldobás. Mivel 3 porton is bekapcsoltam a 9K MTU-t, a router kapásból levágott kb 300 MB RAM-ot, függetlenül attól, hogy volt-e egyáltalán forgalom a porton.A megoldás: Visszaállítottam a kérdéses portokon az MTU-t a szabványos 1500-ra. A szabad RAM reboot után 840-850MB.
Tanulság: Ha RouterOS v7-et (főleg többmagos vason) használtok, és indokolatlanul magas az alap memóriafoglalásotok, csekkoljátok az Interfaces menüben az MTU értékeket! Ha Jumbo Frame-re nincs feltétlenül szükség, hagyjatok mindent a szabvány 1500-on, mert a router RAM-ja fogja bánni.
Remélem segít valakinek!
-
 Shkiz0
nagyúr
-
user12
őstag
Szeptemberi newsletter

https://mt.lv/news135 -
 E.Kaufmann
veterán
De jó, hogy lényegében csak a Wifi-t nem használom a RouterOS alatt

-
Tamarel
senior tag
7.25-ben jön rengeteg javítás és:
*) wifi - improve stability;
*) wifi - add fast transition support for MLD devices;
*) wifi-qcom - fix disconnects during fast transition roaming;
*) wifi-qcom-be - upgrade driver and firmware;Talán utána már szabadon engedik árulni a be3-at.
-
Zwodkassy
senior tag
Kicsit keresgettem a neten.
Én azt az infót találtam (raktam össze a kis fejemben), hogy a "https://cloudflare-dns.com/dns-query" az műxik változatlanul au "built-in" cert-ekkel, de a "https://security.cloudflare-dns.com/dns-query" már nem, mert ott csere/varia volt. Kipróbáltam, és tényleg. Ha az elsőt adtam meg, működött a "Verify DoH Certificate" kapcsolóval is. De a második esetében, amit én is használtam/használok (használnék), ott már bizony gondjai akadtak.
Úgyhogy egy CloudFlare-s talált cikkben leírtaknak megfelelően leszedtem és importáltam a SSLcom oldaláról néhány cert-et:
SSL.com-Enterprise-Intermediate-EV-SSL-ECC-384-R1.pem
SSLcom_TLS_Transit_ECC_CA_R2.pem
SSLcom-TLS-Root-2022-ECC_cross.pem
Nem tudom melyik orvosolta a problémát, de most műxik.
Majd hétvégén próbálok még egy kicsit nyomozgatni, olvasgatni. -
user12
őstag
Nem egyedi eset volt (sajnos vagy nem)
https://forum.mikrotik.com/t/cloudflare-doh-ssl-com-certificate-no-longer-accepted/273334/14
A CFnél certi csere volt
-
user12
őstag
-
 Lenry
félisten
Részletek a múltkori SSH incidensről: https://cert.pl/en/posts/2026/09/mikrotrick-technical-analysis/
-
Zwodkassy
senior tag
Nyilván valami ilyesmi lesz (megint) a dologban.
Csak esténként, amikor gép elé kerülök fáradtan, már nem van sok energiám a meg és vissza fejtegetéshez.
Arra emléxem, talán pont a CloudflFlare miatt már kellett a built-in cert-ek mellé még beraknom.
Csak kicsit kényelmetlen, fárasztó és unalmas ez a időnkénti bele kell nyúlni, hogy működjön.
Egy IPv4 címes DNS beállításnál nem voltak ilyen "gondok". Persze a kettő (nem kicsit) éltérő technika.
Mindenesetre a régi megoldáshoz képest még a "cert check" nélküli DoH is nagy előre lépés. -
 kress
aktív tag
lehet a built in cert stimmelt hozza, aztan vagy abbol kikerult az ami neked kell, vagy a dns szerver hasznal massal alairt certet, az is lehet hogy egyszer ilyen/egyszer olyan CA altal alairt chaint kuld a dns server, aztan az egyik nincs benne a storeban es olyankor elhasalsz stb.
-
Zwodkassy
senior tag
Ok, ezeket vágom.
De ez működött heteken, hónapokon át,még úgy is, hogy csekkolta a certet.
Aztán egyik reggelre valami történt, és azóta nem jó :-( -
kress
aktív tag
Hali!
Ma reggelre nem volt net elérés.
Első körben beléptem a saját MikroTik router felületére és kiderült mi a gond:"DoH server connection error: SSL: ssl: no trusted CA certificate found (6)"
és
"DoH server connection error: SSL: ssl: no trusted CA certificate found (6) [ignoring repeated messages]"
üzenetekkel volt tele a Log lista.
Tegnapig ez működött szépen.
RB4011 ROS 7.23.5
Első körben kikapcsoltam a "Verify DoH Certificate" opciót.
Ettől megnyugodott.
DoH Server-nek "https://security.cloudflare-dns.com/dns-query" volt beállítva.
Mindenesetre frissítettem 7.23.7 verzióra, amit nem javította meg a "Verify DoH Certificate" problémát. Mivel indulnom kellett, maradt kikapcsolva.
Most beléptem megint, és egy adag "dns, warning" üzenetet találtam:"DoH server response not OK: 502: <html>
<head><title>502 Bad Gateway</title></head>
<body>
<center><h1>502 Bad Gateway</h1></center>
<hr><center>cloudflare</center>
</body>
</html>"Mi törpénhetett?
ezen nincs mit megjavitaniuk, ott a hibauzenet, vagy nem csekkolod a certet, ami erosen nem ajanlott, vagy hozzaadod a szukseges CA certeket
-
 Audience
aktív tag
-
ekkold
Topikgazda
Érdekesség a mikrotik download oldalán:
RouterOS v6
Long Term: 6.49.22
Stable: 6.49.21
Azaz a LongTerm verzió megelőzte a Stable verziót -
Zwodkassy
senior tag
-
Audience
aktív tag
Próbáltam átállni a
"https://dns.google/dns-query"
"https://8.8.8.8/dns-query"
"https://8.8.4.4/dns-query"
DoH címekre, de ilyenkor
"DoH server connection error: timeout waiting data
és
DoH server connection error: timeout waiting data [ignoring repeated messages]"
"dns,error" hibaüzeneteket kapok
En nem cifrazom a 2db. DC van DNS-nek beállítva , elintezik amit kell.
-
Zwodkassy
senior tag
Hali!
Ma reggelre nem volt net elérés.
Első körben beléptem a saját MikroTik router felületére és kiderült mi a gond:"DoH server connection error: SSL: ssl: no trusted CA certificate found (6)"
és
"DoH server connection error: SSL: ssl: no trusted CA certificate found (6) [ignoring repeated messages]"
üzenetekkel volt tele a Log lista.
Tegnapig ez működött szépen.
RB4011 ROS 7.23.5
Első körben kikapcsoltam a "Verify DoH Certificate" opciót.
Ettől megnyugodott.
DoH Server-nek "https://security.cloudflare-dns.com/dns-query" volt beállítva.
Mindenesetre frissítettem 7.23.7 verzióra, amit nem javította meg a "Verify DoH Certificate" problémát. Mivel indulnom kellett, maradt kikapcsolva.
Most beléptem megint, és egy adag "dns, warning" üzenetet találtam:"DoH server response not OK: 502: <html>
<head><title>502 Bad Gateway</title></head>
<body>
<center><h1>502 Bad Gateway</h1></center>
<hr><center>cloudflare</center>
</body>
</html>"Mi törpénhetett?
Próbáltam átállni a
"https://dns.google/dns-query"
"https://8.8.8.8/dns-query"
"https://8.8.4.4/dns-query"
DoH címekre, de ilyenkor
"DoH server connection error: timeout waiting data
és
DoH server connection error: timeout waiting data [ignoring repeated messages]"
"dns,error" hibaüzeneteket kapok -
Zwodkassy
senior tag
Hali!
Ma reggelre nem volt net elérés.
Első körben beléptem a saját MikroTik router felületére és kiderült mi a gond:"DoH server connection error: SSL: ssl: no trusted CA certificate found (6)"
és
"DoH server connection error: SSL: ssl: no trusted CA certificate found (6) [ignoring repeated messages]"
üzenetekkel volt tele a Log lista.
Tegnapig ez működött szépen.
RB4011 ROS 7.23.5
Első körben kikapcsoltam a "Verify DoH Certificate" opciót.
Ettől megnyugodott.
DoH Server-nek "https://security.cloudflare-dns.com/dns-query" volt beállítva.
Mindenesetre frissítettem 7.23.7 verzióra, amit nem javította meg a "Verify DoH Certificate" problémát. Mivel indulnom kellett, maradt kikapcsolva.
Most beléptem megint, és egy adag "dns, warning" üzenetet találtam:"DoH server response not OK: 502: <html>
<head><title>502 Bad Gateway</title></head>
<body>
<center><h1>502 Bad Gateway</h1></center>
<hr><center>cloudflare</center>
</body>
</html>"Mi törpénhetett?
-
user12
őstag
Azt szarul írtam, mert már azt se tudom hol áll a fejem, annyi féle verziót próbáltam az elmúlt napokba / héten.
Annál a mérésnél ahol 2.3G van ott ez volt a konfig:
ether1 → közvetlenül a PPPoE kliens
vlan-filtering ki volt kapcsolva
az ether1 nem volt a bridge-ben
PPPoE → ether1
eredmény: ~2300/2000 Mbit/s
ether1 → bridge1
bridge1 → VLAN 10
PPPoE → vlan10-WAN
vlan-filtering=yes
sfp1 pedig trunkként viszi a VLAN10/20-at
eredmény: ~85/2000 Mbit/sMégegy eszembe jutott
A screenshoton az sfp interface flagje RS > slave, tehát a bridge alatt van?
Vedd ki belőle és úgy próbáld a második esetet -
Shkiz0
nagyúr
Azt szarul írtam, mert már azt se tudom hol áll a fejem, annyi féle verziót próbáltam az elmúlt napokba / héten.
Annál a mérésnél ahol 2.3G van ott ez volt a konfig:
ether1 → közvetlenül a PPPoE kliens
vlan-filtering ki volt kapcsolva
az ether1 nem volt a bridge-ben
PPPoE → ether1
eredmény: ~2300/2000 Mbit/s
ether1 → bridge1
bridge1 → VLAN 10
PPPoE → vlan10-WAN
vlan-filtering=yes
sfp1 pedig trunkként viszi a VLAN10/20-at
eredmény: ~85/2000 Mbit/s -
user12
őstag
“VLAN-al ugyanúgy szar”
a bridge VLAN filtering is ki volt kapcsolva vagy csak neatív vlanba került át az sfp interface amikor vlan nélkül tesztelted? -
Shkiz0
nagyúr
-
user12
őstag
Erre kukkants már rá pls, hogy így van-e állítva:
(bridge-en belül, vlan fül, én webguiból fotóztam ki)
A pvid érték nem lényeg, igazabol a hw offload jutott eszembe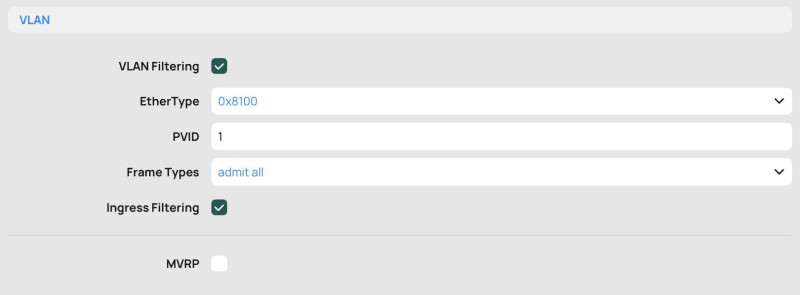
-
Shkiz0
nagyúr
Jerry311 kollegát idézném: “DAC esetén is ott van két modul a két végén, csak nem tudod kihúzni belőle a kábelt. (egynél többször
)”A modulcserére én se gondoltam első körben, de megoldottad
Ezt leszámítva egyebként jók a kínai modulok? En még nem mertem bevállalni. Van itthon egy Mikrotik XS+DA001 meg pár Ubi SFP+ kábelem, azokat hasznaltam összeköttetésre; meg a cégnél origi Dell kábeleket.Közben még szórakoztam vele, mert a fenti ugye nem VLAN-os route.
VLAN-al ugyanúgy szar, és most ki van hagyva a modul.
Tehát nem a modul okozta, hanem maga a VLAN-ba van valami ami miatt a probléma fennáll.Igen semmi gond vele amúgy, hűvös is ez a verzió. [link] 80M verzió.
-
user12
őstag
Jerry311 kollegát idézném: “DAC esetén is ott van két modul a két végén, csak nem tudod kihúzni belőle a kábelt. (egynél többször
)”A modulcserére én se gondoltam első körben, de megoldottad
Ezt leszámítva egyebként jók a kínai modulok? En még nem mertem bevállalni. Van itthon egy Mikrotik XS+DA001 meg pár Ubi SFP+ kábelem, azokat hasznaltam összeköttetésre; meg a cégnél origi Dell kábeleket. -
Shkiz0
nagyúr
-
user12
őstag
Nos akkor megoldva
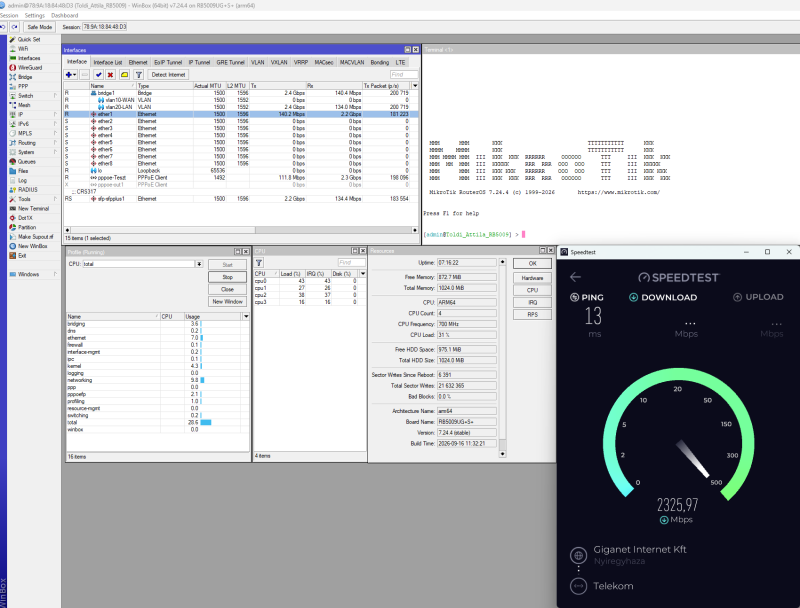
A kínai réz modul a probléma. Nem mondanám hogy hibás, mert amúgy meg nincs vele gond ha VLAN nélkül használom, akkor tökéletes.
Ígértek már korábban is egy mikrotik 10G modult, de még mindig nem ért el hozzám.
Azzal majd végérvényesen tudom majd megerősíteni, vagy cáfolni.A képen milyen modul v an használatban?
-
Shkiz0
nagyúr
Direktbe (ha nincs VLAN) gyönyörűen van internet, korábban is ezt az 5009-et használtam amíg 2000/1000 volt azt vitte gyönyörűen.
Amúgy összességében nem nagyon terveztem ezzel az eszközzel hosszú távon, mert DIY router lesz ahol nem kell VLAN meg egyéb vacakolás, csupán érdekelt volna, hogy hol a teteje ennek az eszköznek és hajtott a kíváncsiság.
De per pill egyre jobban nyűg már ez az egész, és bár ritkán szoktam beletörődni a dolgokba, és legtöbbször ha hagyok is szünetet a végén azért addig csinálom, amíg ki nem derül de ezt most lehet el fogom engedni.
Alapból is azt hittem mostanára már rég elérhető lesz az MWC-n beharangozott hex pro, de annak se híre se hamva, és ebből kifolyólag szerintem idén már nem is igen fog jönni, így jött az, hogy akkor kellemest a hasznossal majd jön CHR alapon épített router, ami több mindent is el fog látni a router funkciókon kívül.Nos akkor megoldva
A kínai réz modul a probléma. Nem mondanám hogy hibás, mert amúgy meg nincs vele gond ha VLAN nélkül használom, akkor tökéletes.
Ígértek már korábban is egy mikrotik 10G modult, de még mindig nem ért el hozzám.
Azzal majd végérvényesen tudom majd megerősíteni, vagy cáfolni. -
Shkiz0
nagyúr
En nem ertek a mikrotikhez, de ha a gyarto sem tud semmit, akkor valoszinuleg a valaszt egy wireshark hamarabb adja meg, mint a support. Szerintem egyelore engedd el a 4G dolgot, es fokuszalj arra, hogy legalabb a 2.5 gbitet kellene tudnod hozni az sfp-n at is. Es nyilvan nem hozod, mert <100 mbit van. En azt gondolom, hogy a ket dolog osszefugg. Ha rajossz, hogy mitol csokken le a sebesseg amikor vlan van, ahhoz kepest, mint amikor nincs, akkor szerintem kozelebb kerulsz ahhoz a valaszhoz is, hogy az eredeti felallasban miert nem tudod a 4gbitet kihajtani. Keszits ket wiresharkot, a 2.5 gbit felallasban (vlannal es anelkul) es hasonlitsd ossze, hogy mi a kulonbseg. Nem az eszkozben, hanem a rogzitett forgalomban. Ha megtalalod, akkor valoszinuleg meglesz a valasz a 4G kerdesre is.
Direktbe (ha nincs VLAN) gyönyörűen van internet, korábban is ezt az 5009-et használtam amíg 2000/1000 volt azt vitte gyönyörűen.
Amúgy összességében nem nagyon terveztem ezzel az eszközzel hosszú távon, mert DIY router lesz ahol nem kell VLAN meg egyéb vacakolás, csupán érdekelt volna, hogy hol a teteje ennek az eszköznek és hajtott a kíváncsiság.
De per pill egyre jobban nyűg már ez az egész, és bár ritkán szoktam beletörődni a dolgokba, és legtöbbször ha hagyok is szünetet a végén azért addig csinálom, amíg ki nem derül de ezt most lehet el fogom engedni.
Alapból is azt hittem mostanára már rég elérhető lesz az MWC-n beharangozott hex pro, de annak se híre se hamva, és ebből kifolyólag szerintem idén már nem is igen fog jönni, így jött az, hogy akkor kellemest a hasznossal majd jön CHR alapon épített router, ami több mindent is el fog látni a router funkciókon kívül. -
blt-blog
tag
Azóta írtak még egyet az még annyit segítség se volt mint elsőre.
Hello,
MTU has been a mere suggestion.
Supout review has been conducted, no hardware/software issues are visible: no link errors, no dropped packets, and the CPU was idle during the measurements.
Troubleshoot the configuration/layout locally.
Szóval boldogulj magadnak kb.
Délután még kipróbáltam, hogy 0-ról építettem fel újra az 5009-et, és ezúttal a VLAN az SFP+ -ra került nem a bridgre, de ugyanúgy nem jó.En nem ertek a mikrotikhez, de ha a gyarto sem tud semmit, akkor valoszinuleg a valaszt egy wireshark hamarabb adja meg, mint a support. Szerintem egyelore engedd el a 4G dolgot, es fokuszalj arra, hogy legalabb a 2.5 gbitet kellene tudnod hozni az sfp-n at is. Es nyilvan nem hozod, mert <100 mbit van. En azt gondolom, hogy a ket dolog osszefugg. Ha rajossz, hogy mitol csokken le a sebesseg amikor vlan van, ahhoz kepest, mint amikor nincs, akkor szerintem kozelebb kerulsz ahhoz a valaszhoz is, hogy az eredeti felallasban miert nem tudod a 4gbitet kihajtani. Keszits ket wiresharkot, a 2.5 gbit felallasban (vlannal es anelkul) es hasonlitsd ossze, hogy mi a kulonbseg. Nem az eszkozben, hanem a rogzitett forgalomban. Ha megtalalod, akkor valoszinuleg meglesz a valasz a 4G kerdesre is.
-
Shkiz0
nagyúr
"Először azt írtad, hogy fragmentált lesz, ami felesleges terhelés, majd azt, hogy eldobálja. IPv6 dobál, IPv4 meg nem (feltétlenül, DF bit alapján)."
Valoban, az eldobas v4 eseten opcionalis. Vannak tuzfalak amik eldobjak mindenkeppen, vannak amik nem - beallitas kerdese. Normal esetben egy fragmentalt csomag nem lenne problema, siman ossze lehet rakni. A problema az, hogy mivel a kommunikalo felek mindent megtesznek a fragmentalas elkeruleseert, altalaban DF bitet is beallitjak (implementacio fuggo).Namost ha egy DF bites csomag eldobasra kerult, arrol menne egy ICMP uzenet a feladonak. Azonban a sok "okos" vegfelhasznalo, illetve az eszkozuk ezt nem engedi at, igy aztan a kommunikacio szimplex lesz, majd timeout-ol.
Lenyeg a lenyeg: a mikrotik support-tol kapott valasz szerintem nem valid.
Azóta írtak még egyet az még annyit segítség se volt mint elsőre.
Hello,
MTU has been a mere suggestion.
Supout review has been conducted, no hardware/software issues are visible: no link errors, no dropped packets, and the CPU was idle during the measurements.
Troubleshoot the configuration/layout locally.
Szóval boldogulj magadnak kb.
Délután még kipróbáltam, hogy 0-ról építettem fel újra az 5009-et, és ezúttal a VLAN az SFP+ -ra került nem a bridgre, de ugyanúgy nem jó. -
blt-blog
tag
Először azt írtad, hogy fragmentált lesz, ami felesleges terhelés, majd azt, hogy eldobálja. IPv6 dobál, IPv4 meg nem (feltétlenül, DF bit alapján).
TCP oldalról teljesen valid leírás.
"Először azt írtad, hogy fragmentált lesz, ami felesleges terhelés, majd azt, hogy eldobálja. IPv6 dobál, IPv4 meg nem (feltétlenül, DF bit alapján)."
Valoban, az eldobas v4 eseten opcionalis. Vannak tuzfalak amik eldobjak mindenkeppen, vannak amik nem - beallitas kerdese. Normal esetben egy fragmentalt csomag nem lenne problema, siman ossze lehet rakni. A problema az, hogy mivel a kommunikalo felek mindent megtesznek a fragmentalas elkeruleseert, altalaban DF bitet is beallitjak (implementacio fuggo).Namost ha egy DF bites csomag eldobasra kerult, arrol menne egy ICMP uzenet a feladonak. Azonban a sok "okos" vegfelhasznalo, illetve az eszkozuk ezt nem engedi at, igy aztan a kommunikacio szimplex lesz, majd timeout-ol.
Lenyeg a lenyeg: a mikrotik support-tol kapott valasz szerintem nem valid.
-
lionhearted
őstag
Nekem ez az MTU valasz egy kicsit bullshitnek tunik, szerintem nem lehet ez az oka. Egy pillanatra tegyuk felre a vlanokat, a pppoe-t, meg mindent ami vagy csokkenti vagy nem csokkenti az MTU-t. Mert ez mind lenyegtelen.
A meres egy weboldalon at tortenik, http(s) -en at. Ami azt jelenti, hogy TCP-t hasznal. Ami ugy mukodik, hogy kezdodik egy TCP handshake-kel, amiben a kezdemenyezo fel mindenfele parametert megoszt a masik fellel, hogy ezeket tamogatja. Ezek kozott van az MSS is, ami az MTU unokatestvere: MSS = MTU - 40 byte.
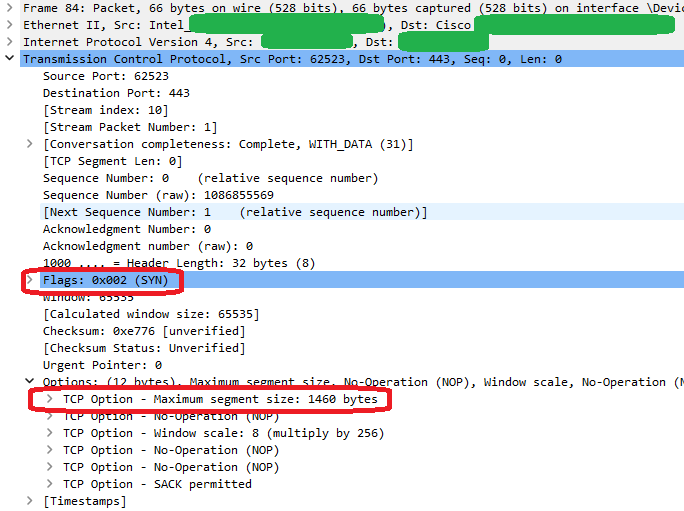
Egy atlagos vegpont tehat ugy fog 1500 byte-tal kommunikalni, hogy abbol 1460 a hasznos tartalom es 20 + 20 a ket fejlec, igy jon ki az 1500 MTU. Ezt az MSS erteket pedig le is kommunikalja a TCP fejlecben a handshake soran. Eloszor a kapcsolat kezdemenyezo elkuldi, hogy mekkora az a legnagyobb szegmens, amit egyszerre fogadni tud. Etherneten log a laptopom, tehat az MTU 1500, tehat az ertek 1460 lesz. Lathato, hogy egy SYN flag-es csomagban ez benne is van.
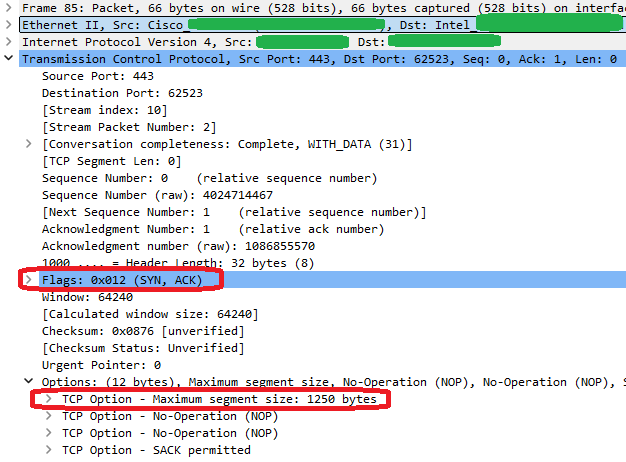
A valasz a handshake soran egy SYN+ACK, es a tuloldal is elkuldi, hogy mennyi az MSS ertek maximuma amit o tud tamogatni. Lathato, hogy ez csak 1250 byte. Miert van ez? Azert, mert valahol utkozben a forras es a cel kozott van egy halozat aminek ez a maximuma. Ez a halozat barhol lehet, a sajatodon kivul is, nincs rahatasod. Viszont a TCP a ket ertek kozul a kisebbet fogja hasznalni azert, hogy elkerulje az ip fragmentalast. A tordelt csomagokat eroforras nyilvantartani es osszerakni a vegen, tovabba lelassitjak a kommunikaciot tehat mindenki igyeszik elkerulni, ezert allapodnak meg a kapcsolat elejen a felek abban, hogy mekkora az a legnagyobb payload meret amit el lehet kuldeni anelkul, hogy valakinek utkozben tordelnie kellene.
Honnan tudod, hogy ez tenyleg igy van? Onnan, hogy megnezed, hogy a teljes parbeszed soran mekkora a TCP segment size ertek minden egyes szegmensben. Wiresharkban ki is rakhatod onallo oszlopba es rendezhetsz sorba, hogy lasd a legnagyobbat. Mint a lenti kepen lathato, a legnagyobb szegmens 1250 byte, eppen annyi, mint amit a szerver a kapcsolat legelejen megadott, mint maximalis kezelheto meretet. A teljes tovabbi TCP session soran nincs olyan csomag, aminek a L4 payloadja ennel nagyobb lenne.
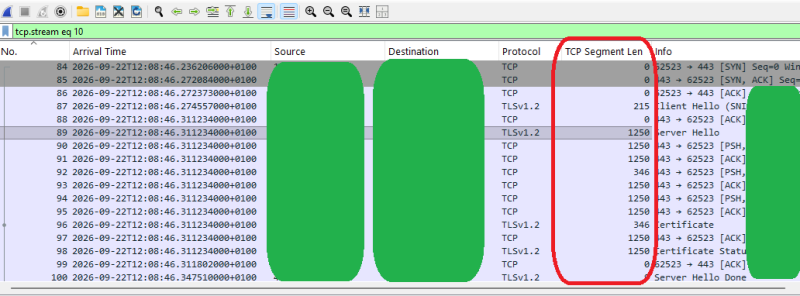
Miert erdekes ez? Azert, mert a sebessegmeres is egy TCP kapcsolaton keresztul tortenik, hiszen egy weboldalon mert. Tehat az is egy handshake-kel kezdodik, tehat abban is lesz MSS ertek, ahol mindket fel elmondja a masiknak, hogy mekkora a max amit o tamogat.Ha tehat a PC 1500-at tamogat (miert tamogatna mast), de a mikrotikon ott van az MSS clamping szabaly, amit valaki mar korabban javasolt, hogy irja be (es allitolag nem segitett) akkor az MSS erteket at fogja irni, a tuloldal (a meroszerver) ezt a csokkentett erteket fogja latni, tehat mindig kisebb csomagokat fog kuldeni, mint amennyit a PC magatol reportolt. Tehat sosem lesz MTU problema, mert az MSS ertek mindig a csokkentett lesz, tehat nem lesz eldobott csomag sem, mert nem lesz mit eldobni.
En tehat ugy gondolom, hogy amennyiben a mar korabban javasolt MSS clamping tuzfal szabaly helyesen volt beallitva, akkor a mikrotik support valasza bullshit.
Ha nem volt helyesen beallitva, akkor pedig wireshark megmutatja, hogy vannak-e fragmentalt csomagok, illetve azt is, hogy mi tortenik ezekkel a csomagokkal.
A mikrotik support valasz viszont akkor is BS-nek tunik hanem volt jol beallitva, mivel az MTU erteke nem fog ugralni. A szerver a sebessegmeres soran a mindenkor maximalis MSS ertekkel fogja kuldeni a payloadot, hiszen maximalis sebessegre torekszik. Azaz ha MTU problema van, akkor minden csomag eldobasra kerulne valahol, nem tudnal 80-90 megabitet merni sem. Nincs olyan session, hogy tolom a csovon a max adatot amit csak birok es nehanyat eldobok MTU problema miatt, nehanyat meg nem.
Először azt írtad, hogy fragmentált lesz, ami felesleges terhelés, majd azt, hogy eldobálja. IPv6 dobál, IPv4 meg nem (feltétlenül, DF bit alapján).
TCP oldalról teljesen valid leírás. -
blt-blog
tag
Azt írta a support, hogy a PPPoE overhead az L2MTU... lehetne akár, ha 1500-as PPPoE lenne idehaza, de 1492 az MTU rajta, szóval pontosan ugyanannyit eszik az interfészen, 1500at, nincs "overhead". A VLAN tag valóban 4 bájt, látható a képen ahogy csökkenti a bridget.
Plusz nincs droppolt csomag.Na, majd a következő körre kitalálják mi a gond.

Nekem ez az MTU valasz egy kicsit bullshitnek tunik, szerintem nem lehet ez az oka. Egy pillanatra tegyuk felre a vlanokat, a pppoe-t, meg mindent ami vagy csokkenti vagy nem csokkenti az MTU-t. Mert ez mind lenyegtelen.
A meres egy weboldalon at tortenik, http(s) -en at. Ami azt jelenti, hogy TCP-t hasznal. Ami ugy mukodik, hogy kezdodik egy TCP handshake-kel, amiben a kezdemenyezo fel mindenfele parametert megoszt a masik fellel, hogy ezeket tamogatja. Ezek kozott van az MSS is, ami az MTU unokatestvere: MSS = MTU - 40 byte.
Egy atlagos vegpont tehat ugy fog 1500 byte-tal kommunikalni, hogy abbol 1460 a hasznos tartalom es 20 + 20 a ket fejlec, igy jon ki az 1500 MTU. Ezt az MSS erteket pedig le is kommunikalja a TCP fejlecben a handshake soran. Eloszor a kapcsolat kezdemenyezo elkuldi, hogy mekkora az a legnagyobb szegmens, amit egyszerre fogadni tud. Etherneten log a laptopom, tehat az MTU 1500, tehat az ertek 1460 lesz. Lathato, hogy egy SYN flag-es csomagban ez benne is van.
A valasz a handshake soran egy SYN+ACK, es a tuloldal is elkuldi, hogy mennyi az MSS ertek maximuma amit o tud tamogatni. Lathato, hogy ez csak 1250 byte. Miert van ez? Azert, mert valahol utkozben a forras es a cel kozott van egy halozat aminek ez a maximuma. Ez a halozat barhol lehet, a sajatodon kivul is, nincs rahatasod. Viszont a TCP a ket ertek kozul a kisebbet fogja hasznalni azert, hogy elkerulje az ip fragmentalast. A tordelt csomagokat eroforras nyilvantartani es osszerakni a vegen, tovabba lelassitjak a kommunikaciot tehat mindenki igyeszik elkerulni, ezert allapodnak meg a kapcsolat elejen a felek abban, hogy mekkora az a legnagyobb payload meret amit el lehet kuldeni anelkul, hogy valakinek utkozben tordelnie kellene.
Honnan tudod, hogy ez tenyleg igy van? Onnan, hogy megnezed, hogy a teljes parbeszed soran mekkora a TCP segment size ertek minden egyes szegmensben. Wiresharkban ki is rakhatod onallo oszlopba es rendezhetsz sorba, hogy lasd a legnagyobbat. Mint a lenti kepen lathato, a legnagyobb szegmens 1250 byte, eppen annyi, mint amit a szerver a kapcsolat legelejen megadott, mint maximalis kezelheto meretet. A teljes tovabbi TCP session soran nincs olyan csomag, aminek a L4 payloadja ennel nagyobb lenne.
Miert erdekes ez? Azert, mert a sebessegmeres is egy TCP kapcsolaton keresztul tortenik, hiszen egy weboldalon mert. Tehat az is egy handshake-kel kezdodik, tehat abban is lesz MSS ertek, ahol mindket fel elmondja a masiknak, hogy mekkora a max amit o tamogat.Ha tehat a PC 1500-at tamogat (miert tamogatna mast), de a mikrotikon ott van az MSS clamping szabaly, amit valaki mar korabban javasolt, hogy irja be (es allitolag nem segitett) akkor az MSS erteket at fogja irni, a tuloldal (a meroszerver) ezt a csokkentett erteket fogja latni, tehat mindig kisebb csomagokat fog kuldeni, mint amennyit a PC magatol reportolt. Tehat sosem lesz MTU problema, mert az MSS ertek mindig a csokkentett lesz, tehat nem lesz eldobott csomag sem, mert nem lesz mit eldobni.
En tehat ugy gondolom, hogy amennyiben a mar korabban javasolt MSS clamping tuzfal szabaly helyesen volt beallitva, akkor a mikrotik support valasza bullshit.
Ha nem volt helyesen beallitva, akkor pedig wireshark megmutatja, hogy vannak-e fragmentalt csomagok, illetve azt is, hogy mi tortenik ezekkel a csomagokkal.
A mikrotik support valasz viszont akkor is BS-nek tunik hanem volt jol beallitva, mivel az MTU erteke nem fog ugralni. A szerver a sebessegmeres soran a mindenkor maximalis MSS ertekkel fogja kuldeni a payloadot, hiszen maximalis sebessegre torekszik. Azaz ha MTU problema van, akkor minden csomag eldobasra kerulne valahol, nem tudnal 80-90 megabitet merni sem. Nincs olyan session, hogy tolom a csovon a max adatot amit csak birok es nehanyat eldobok MTU problema miatt, nehanyat meg nem.
-
lionhearted
őstag
Azt írta a support, hogy a PPPoE overhead az L2MTU... lehetne akár, ha 1500-as PPPoE lenne idehaza, de 1492 az MTU rajta, szóval pontosan ugyanannyit eszik az interfészen, 1500at, nincs "overhead". A VLAN tag valóban 4 bájt, látható a képen ahogy csökkenti a bridget.
Plusz nincs droppolt csomag.Na, majd a következő körre kitalálják mi a gond.
-
user12
őstag
Ennyit írt a support.
We reviewed the configurations and supout files. The Router-on-a-Stick design is correct, and your tests already rule out the WAN, ONT, links and end devices.
The likely cause is configuration: on the RB5009 every port — including the 10 Gbps trunk to the CRS317 — has L2MTU manually fixed at 1514, while the switch keeps its larger default. Tagged-VLAN + PPPoE traffic needs a little extra for the tag and PPPoE overhead, so frames slightly over 1514 bytes are dropped. This produces exactly your symptom: a ~90 Mbps download ceiling with no link errors, while upload (smaller packets) stays at full speed. CPU/FastTrack are not the bottleneck.
Otherwise proceed with local testing.
Sajnos ez sem oldotta meg, úgy hogy várom a visszajelzésüket.
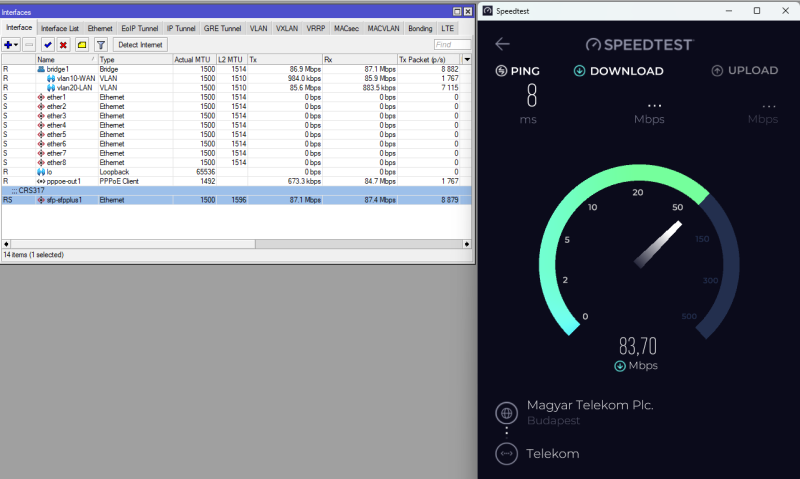
Az SFP interface-n a képen latható 1596 értékkel próbáltad?
Nekem azt írja, hogy Max L2 MTU 9796, írj be neki 2000-et, abba biztos belefér, persze a másik eszközön is. -
Shkiz0
nagyúr
Miért lenne kisebb a VLAN max csomagméret? Nem a PPPoE fejléc/payload része, ethernet fejlécet meg azonfelül kezeli a Mikrotik (L2 MTU), amiben általában elfér a tag az 1500 default payload felett. Azért mondom, hogy általában, mert több eszközömön más a default L2 MTU, de VLANozással nem volt ilyen gondom.
Van nekem is egy ilyen VLANozott PPPoE WAN megoldás (hex S és ax2), gigabit teljesen stabilan jön, önmagában ez nem tűnik problémának. Persze teljesen más liga a két eszközpár, de ez csak növeli az esélyét, hogy a kollégának menjen.
Korábban DHCP netet is megoldottam így, gigabites net volt az is lefelé, de az még gyengébb eszköz volt.Szóval az alap elgondolás jó, csak légy van a palacsintában.

Ennyit írt a support.
We reviewed the configurations and supout files. The Router-on-a-Stick design is correct, and your tests already rule out the WAN, ONT, links and end devices.
The likely cause is configuration: on the RB5009 every port — including the 10 Gbps trunk to the CRS317 — has L2MTU manually fixed at 1514, while the switch keeps its larger default. Tagged-VLAN + PPPoE traffic needs a little extra for the tag and PPPoE overhead, so frames slightly over 1514 bytes are dropped. This produces exactly your symptom: a ~90 Mbps download ceiling with no link errors, while upload (smaller packets) stays at full speed. CPU/FastTrack are not the bottleneck.
Otherwise proceed with local testing.
Sajnos ez sem oldotta meg, úgy hogy várom a visszajelzésüket.
-
 Reggie0
titán
Miért lenne kisebb a VLAN max csomagméret? Nem a PPPoE fejléc/payload része, ethernet fejlécet meg azonfelül kezeli a Mikrotik (L2 MTU), amiben általában elfér a tag az 1500 default payload felett. Azért mondom, hogy általában, mert több eszközömön más a default L2 MTU, de VLANozással nem volt ilyen gondom.
Van nekem is egy ilyen VLANozott PPPoE WAN megoldás (hex S és ax2), gigabit teljesen stabilan jön, önmagában ez nem tűnik problémának. Persze teljesen más liga a két eszközpár, de ez csak növeli az esélyét, hogy a kollégának menjen.
Korábban DHCP netet is megoldottam így, gigabites net volt az is lefelé, de az még gyengébb eszköz volt.Szóval az alap elgondolás jó, csak légy van a palacsintában.
Mindig elfer felette, mert nem tartozik a korlatba.
-
lionhearted
őstag
user12 és Shkiz0:
Első körben én is MTU-ra gondoltam volna, a VLAN miatt kisebb lehet a max csomagméret. A másik ok maga a PPPOE lehet, mert az nehezen párhuzamosítható, többnyire csak egy magot terhel - azaz a processzor egy magos teljesítménye lesz mérvadó. Kérdés, hogy az alacsony terhelés vajon magonként nézve is alacsony volt, vagy csak átlagosan?
x86 esetén is érdemes lehet olyan procit választani aminek az egy magra eső teljesítménye is jó, és persze kellően alacsony a TDP-je.Miért lenne kisebb a VLAN max csomagméret? Nem a PPPoE fejléc/payload része, ethernet fejlécet meg azonfelül kezeli a Mikrotik (L2 MTU), amiben általában elfér a tag az 1500 default payload felett. Azért mondom, hogy általában, mert több eszközömön más a default L2 MTU, de VLANozással nem volt ilyen gondom.
Van nekem is egy ilyen VLANozott PPPoE WAN megoldás (hex S és ax2), gigabit teljesen stabilan jön, önmagában ez nem tűnik problémának. Persze teljesen más liga a két eszközpár, de ez csak növeli az esélyét, hogy a kollégának menjen.
Korábban DHCP netet is megoldottam így, gigabites net volt az is lefelé, de az még gyengébb eszköz volt.Szóval az alap elgondolás jó, csak légy van a palacsintában.
-
ekkold
Topikgazda
user12 és Shkiz0:
Első körben én is MTU-ra gondoltam volna, a VLAN miatt kisebb lehet a max csomagméret. A másik ok maga a PPPOE lehet, mert az nehezen párhuzamosítható, többnyire csak egy magot terhel - azaz a processzor egy magos teljesítménye lesz mérvadó. Kérdés, hogy az alacsony terhelés vajon magonként nézve is alacsony volt, vagy csak átlagosan?
x86 esetén is érdemes lehet olyan procit választani aminek az egy magra eső teljesítménye is jó, és persze kellően alacsony a TDP-je. -
Audience
aktív tag
Ha nincs vlan és az 5009 építi a pppoe-t akkor rendben van. (ilyenkor ugye a 2.5G RJ45 miatt 2.3/2G-t tudok max mérni)
Nem ezen részével lesz gond, és írtam is hogy a ha csak átengedem az egész rendszeren a netet és a Kaon ad IP-t akkor ugyanezen cuccokon gyönyörűen átmegy a 4/2G.
De az egész teszt lényege pont az lenne, hogy mennyit tud maga az 5009.
Csak ugye mivel 1db SFP+ van rajta és nincs még egy SFP+ vagy 10G port csak router on stick-be lehet ezt megoldani. Igazából a terv épített pc volt, csak úgy voltam vele, hogy megnézem azért mit tud az 5009 és ha amúgy tudná a 4G-t (kétlem) akkor lehet maradt volna így egy darabig, mert amúgy a hex pro csikarná a fantáziám, de annak meg se híre se hamva, és ebből ítélve hogy nincs semmi újabb infó róla az MWC óta nem valószínű, hogy idén kijön.Ha az 5009 mogott van egy rendes switch fogj ossze 4db. 1G portot es bar nem egy kliensrol de ki tudod hajtani a 4G internetedet.
-
Tamarel
senior tag
Ha nincs vlan és az 5009 építi a pppoe-t akkor rendben van. (ilyenkor ugye a 2.5G RJ45 miatt 2.3/2G-t tudok max mérni)
Nem ezen részével lesz gond, és írtam is hogy a ha csak átengedem az egész rendszeren a netet és a Kaon ad IP-t akkor ugyanezen cuccokon gyönyörűen átmegy a 4/2G.
De az egész teszt lényege pont az lenne, hogy mennyit tud maga az 5009.
Csak ugye mivel 1db SFP+ van rajta és nincs még egy SFP+ vagy 10G port csak router on stick-be lehet ezt megoldani. Igazából a terv épített pc volt, csak úgy voltam vele, hogy megnézem azért mit tud az 5009 és ha amúgy tudná a 4G-t (kétlem) akkor lehet maradt volna így egy darabig, mert amúgy a hex pro csikarná a fantáziám, de annak meg se híre se hamva, és ebből ítélve hogy nincs semmi újabb infó róla az MWC óta nem valószínű, hogy idén kijön.Úgy értettem, hogy router on a stick pppoe nélkül.
Gyakorlatilag ugyanaz a vlan és routing, csak dhcp klienssel a pppoe helyett. -
Tamarel
senior tag
Szépen működik a wifi 7.
Iphone mindhárom sávra regisztrál folyamatosan, Samsung 1-2re, gondolom energiatakarékosságból. Használatra nincs panasz.Az ilyen changelog bejegyzések is segítenek:
“system - improve stability“ -
Reggie0
titán
Az rendben, de nyilván egy asztalin jóval több minden is futhat.
Konkrétan nekem költözne rá a webserver, nas, router funkció, stb.
Egy 2116 is már horror áron megy, és konkrétan 8/8-at már nem hajt ki, volt itt a topicba is róla teszt, meg szó.
Nekem nagyker áron kb annyiba jönne ki a hw a géphez, mint amennyibe a CCR kerül.
Hex pro-ra mondanám azt, hogy ha lenne akkor bepróbálnám ha 100k alatt maradna az ára, de az is valószínüleg a 8/8-ra pl ugyanúgy kevés lenne. Nem arról van szó, hogy most lenne 8G, de nyilván ha már veszek / rakok össze valamit akkor már picit a jövőre is gondolnék.
De függetlenül ettől, hogy mit kéne venni vagy mit nem, ennek amit most próbálok kéne működjön rendesen. Nem az a megoldás rá, hogy ez van vegyél mástHa ilyen nagy celok vannak, akkor egyetertek, ez mar nem a mezei 1-2 giga.
Mondjuk en erre valamilyen mobil procit vagy laptopot izzitanek be TB vagy USB4-re kotott kulso NIC-el.
-
Shkiz0
nagyúr
Az rendben, de nyilván egy asztalin jóval több minden is futhat.
Konkrétan nekem költözne rá a webserver, nas, router funkció, stb.
Egy 2116 is már horror áron megy, és konkrétan 8/8-at már nem hajt ki, volt itt a topicba is róla teszt, meg szó.
Nekem nagyker áron kb annyiba jönne ki a hw a géphez, mint amennyibe a CCR kerül.
Hex pro-ra mondanám azt, hogy ha lenne akkor bepróbálnám ha 100k alatt maradna az ára, de az is valószínüleg a 8/8-ra pl ugyanúgy kevés lenne. Nem arról van szó, hogy most lenne 8G, de nyilván ha már veszek / rakok össze valamit akkor már picit a jövőre is gondolnék.
De függetlenül ettől, hogy mit kéne venni vagy mit nem, ennek amit most próbálok kéne működjön rendesen. Nem az a megoldás rá, hogy ez van vegyél mást -
Reggie0
titán
-
Shkiz0
nagyúr
-
Reggie0
titán
Ha nincs vlan és az 5009 építi a pppoe-t akkor rendben van. (ilyenkor ugye a 2.5G RJ45 miatt 2.3/2G-t tudok max mérni)
Nem ezen részével lesz gond, és írtam is hogy a ha csak átengedem az egész rendszeren a netet és a Kaon ad IP-t akkor ugyanezen cuccokon gyönyörűen átmegy a 4/2G.
De az egész teszt lényege pont az lenne, hogy mennyit tud maga az 5009.
Csak ugye mivel 1db SFP+ van rajta és nincs még egy SFP+ vagy 10G port csak router on stick-be lehet ezt megoldani. Igazából a terv épített pc volt, csak úgy voltam vele, hogy megnézem azért mit tud az 5009 és ha amúgy tudná a 4G-t (kétlem) akkor lehet maradt volna így egy darabig, mert amúgy a hex pro csikarná a fantáziám, de annak meg se híre se hamva, és ebből ítélve hogy nincs semmi újabb infó róla az MWC óta nem valószínű, hogy idén kijön.CCR router kell.
-
Shkiz0
nagyúr
Ha nincs vlan és az 5009 építi a pppoe-t akkor rendben van. (ilyenkor ugye a 2.5G RJ45 miatt 2.3/2G-t tudok max mérni)
Nem ezen részével lesz gond, és írtam is hogy a ha csak átengedem az egész rendszeren a netet és a Kaon ad IP-t akkor ugyanezen cuccokon gyönyörűen átmegy a 4/2G.
De az egész teszt lényege pont az lenne, hogy mennyit tud maga az 5009.
Csak ugye mivel 1db SFP+ van rajta és nincs még egy SFP+ vagy 10G port csak router on stick-be lehet ezt megoldani. Igazából a terv épített pc volt, csak úgy voltam vele, hogy megnézem azért mit tud az 5009 és ha amúgy tudná a 4G-t (kétlem) akkor lehet maradt volna így egy darabig, mert amúgy a hex pro csikarná a fantáziám, de annak meg se híre se hamva, és ebből ítélve hogy nincs semmi újabb infó róla az MWC óta nem valószínű, hogy idén kijön. -
Tamarel
senior tag
Bedobom ide is hátha valaki tud rá okosat.
A rendszerem:
- Telekom 4 Gbps download / 2 Gbps upload Internet
- Telekom Kaon ONT with a 10 Gbps RJ45 LAN
- MikroTik RB5009UG+S+ router, PPPoE kapcsolattal
- MikroTik CRS317-1G-16S+RM fő switch
- Davuaz unmanaged 10G switch
- Fő PC 5 Gbps Ethernet hálózati kártyával
- HTPC 2,5 Gbps Ethernet hálózati kártyávalÍgy van összekötve:
Kaon → CRS317 SFP16 (10G RJ45 SFP+) → CRS317 SFP1 → DAC → RB5009 SFP+1 CRS317 SFP2 → Davuaz → PC
Router-on-a-Stick konfigurációt használok:
VLAN 10 = WAN
VLAN 20 = LAN
CRS317 SFP1 ↔ RB5009 SFP+1 = tagged trunk
PPPoE VLAN 10-en fut
DHCP/LAN IP VLAN 20-on futA probléma az, hogy amikor az RB5009 ebben a VLAN-os konfigurációban a hálózatban van, a letöltési sebesség körülbelül 80–90 Mbps-ra korlátozódik, miközben a feltöltés körülbelül 2 Gbps.
A hiba felderítése során több különböző konfigurációt is kipróbáltunk. A PPPoE klienst áthelyeztük a fizikai SFP+ interfészre, illetve VLAN interfészre is, valamint teszteltük a Router-on-a-Stick konfigurációt VLAN 10 WAN és VLAN 20 LAN használatával. A körülbelül 80–90 Mbps-os letöltési korlátozás a VLAN/Router-on-a-Stick konfiguráció használatakor továbbra is fennmaradt.
Egy teljesen tiszta, nulláról felépített RB5009 konfigurációt is létrehoztunk, hogy kizárjuk a korábbi konfigurációból eredő problémákat. Amikor a Kaon közvetlenül az RB5009-re volt csatlakoztatva, a kapcsolat körülbelül 2,2-2,3 Gbps letöltési / 2 Gbps feltöltési sebességet ért el. (RJ45 port ugye itt limitál)Amikor az RB5009-et teljesen megkerültük, és a forgalom a CRS317-en és a Davuaz switchen keresztül hardveresen volt kapcsolva, a letöltési sebesség körülbelül 4,17 Gbps, a feltöltés pedig 2 Gbps volt.
További elvégzett tesztek:
PC → HTPC belső iperf3 teszt: körülbelül 2,36 Gbps. A HTPC 2,5 Gbps-os Ethernet interfésszel rendelkezik, ezért ez összhangban van a hálózati kártya sebességkorlátjával. Az összes releváns 10G kapcsolat 10 Gbps full duplex sebességen működik. Nem tapasztaltunk jelentős RX hibát, FCS hibát, collisiont vagy TX dropot. Az RB5009 CPU-terhelése nagyon alacsony sebességteszt közben. A FastTrack ki- és bekapcsolását is teszteltük, ez nem változtatott az eredményen.
Ez alapján a probléma kifejezetten az RB5009 + VLAN/PPPoE konfigurációhoz vagy a csomagfeldolgozási útvonalhoz kapcsolódónak tűnik, nem pedig az ISP-kapcsolathoz, a fizikai 10G kapcsolatokhoz vagy a végpontokhoz.Valakinek van ötlete mi lehet?
Ma kaptam kölcsönbe tesztre egy RJ45 10G réz modult mert bár nekem van 2db de az egyforma. A kölcsönkapott modullal is megvan a probléma.
Szóval ha valaki találkozott már hasonlóval akkor szívesen várom az ötleteket.
Elküldtem a supout fájlokat a mikrotiknek is, a csatolt export fájlokkal, de egyelőre még nem válaszoltak rá.Pppoe nélkül is próbáltad?
Csinálja az ONT. -
Shkiz0
nagyúr
-
user12
őstag
Bedobom ide is hátha valaki tud rá okosat.
A rendszerem:
- Telekom 4 Gbps download / 2 Gbps upload Internet
- Telekom Kaon ONT with a 10 Gbps RJ45 LAN
- MikroTik RB5009UG+S+ router, PPPoE kapcsolattal
- MikroTik CRS317-1G-16S+RM fő switch
- Davuaz unmanaged 10G switch
- Fő PC 5 Gbps Ethernet hálózati kártyával
- HTPC 2,5 Gbps Ethernet hálózati kártyávalÍgy van összekötve:
Kaon → CRS317 SFP16 (10G RJ45 SFP+) → CRS317 SFP1 → DAC → RB5009 SFP+1 CRS317 SFP2 → Davuaz → PC
Router-on-a-Stick konfigurációt használok:
VLAN 10 = WAN
VLAN 20 = LAN
CRS317 SFP1 ↔ RB5009 SFP+1 = tagged trunk
PPPoE VLAN 10-en fut
DHCP/LAN IP VLAN 20-on futA probléma az, hogy amikor az RB5009 ebben a VLAN-os konfigurációban a hálózatban van, a letöltési sebesség körülbelül 80–90 Mbps-ra korlátozódik, miközben a feltöltés körülbelül 2 Gbps.
A hiba felderítése során több különböző konfigurációt is kipróbáltunk. A PPPoE klienst áthelyeztük a fizikai SFP+ interfészre, illetve VLAN interfészre is, valamint teszteltük a Router-on-a-Stick konfigurációt VLAN 10 WAN és VLAN 20 LAN használatával. A körülbelül 80–90 Mbps-os letöltési korlátozás a VLAN/Router-on-a-Stick konfiguráció használatakor továbbra is fennmaradt.
Egy teljesen tiszta, nulláról felépített RB5009 konfigurációt is létrehoztunk, hogy kizárjuk a korábbi konfigurációból eredő problémákat. Amikor a Kaon közvetlenül az RB5009-re volt csatlakoztatva, a kapcsolat körülbelül 2,2-2,3 Gbps letöltési / 2 Gbps feltöltési sebességet ért el. (RJ45 port ugye itt limitál)Amikor az RB5009-et teljesen megkerültük, és a forgalom a CRS317-en és a Davuaz switchen keresztül hardveresen volt kapcsolva, a letöltési sebesség körülbelül 4,17 Gbps, a feltöltés pedig 2 Gbps volt.
További elvégzett tesztek:
PC → HTPC belső iperf3 teszt: körülbelül 2,36 Gbps. A HTPC 2,5 Gbps-os Ethernet interfésszel rendelkezik, ezért ez összhangban van a hálózati kártya sebességkorlátjával. Az összes releváns 10G kapcsolat 10 Gbps full duplex sebességen működik. Nem tapasztaltunk jelentős RX hibát, FCS hibát, collisiont vagy TX dropot. Az RB5009 CPU-terhelése nagyon alacsony sebességteszt közben. A FastTrack ki- és bekapcsolását is teszteltük, ez nem változtatott az eredményen.
Ez alapján a probléma kifejezetten az RB5009 + VLAN/PPPoE konfigurációhoz vagy a csomagfeldolgozási útvonalhoz kapcsolódónak tűnik, nem pedig az ISP-kapcsolathoz, a fizikai 10G kapcsolatokhoz vagy a végpontokhoz.Valakinek van ötlete mi lehet?
Ma kaptam kölcsönbe tesztre egy RJ45 10G réz modult mert bár nekem van 2db de az egyforma. A kölcsönkapott modullal is megvan a probléma.
Szóval ha valaki találkozott már hasonlóval akkor szívesen várom az ötleteket.
Elküldtem a supout fájlokat a mikrotiknek is, a csatolt export fájlokkal, de egyelőre még nem válaszoltak rá.Én MTU-ra tippelek
A router on a stick konfiguráció esetén van lehetőség kipróbálni ezt?/ip firewall mangle
add action=change-mss chain=forward in-interface=pppoe-out1 new-mss=1452 passthrough=yes protocol=tcp tcp-flags=syn -
Shkiz0
nagyúr
!!! Óvatosan a 7.24.2-vel !!! , most downgradelek, mert állandóan szakadozik a wireguard kapcsolat, miközben elvileg a router mögötti gép rendesen kilát és a túloldalon is elvileg rendben van az internet elérés.
Na közben visszajött a Router a 7.24.1-el, majd látjuk, hogy az volt-e a gond, otthoni gépről távoli asztalról a rádiót hallgatva.
PS: egy Getta Dávid szám már stabilan átjött otthonról, eddig jó a régi fw... Kopp-kopp...
Bedobom ide is hátha valaki tud rá okosat.
A rendszerem:
- Telekom 4 Gbps download / 2 Gbps upload Internet
- Telekom Kaon ONT with a 10 Gbps RJ45 LAN
- MikroTik RB5009UG+S+ router, PPPoE kapcsolattal
- MikroTik CRS317-1G-16S+RM fő switch
- Davuaz unmanaged 10G switch
- Fő PC 5 Gbps Ethernet hálózati kártyával
- HTPC 2,5 Gbps Ethernet hálózati kártyávalÍgy van összekötve:
Kaon → CRS317 SFP16 (10G RJ45 SFP+) → CRS317 SFP1 → DAC → RB5009 SFP+1 CRS317 SFP2 → Davuaz → PC
Router-on-a-Stick konfigurációt használok:
VLAN 10 = WAN
VLAN 20 = LAN
CRS317 SFP1 ↔ RB5009 SFP+1 = tagged trunk
PPPoE VLAN 10-en fut
DHCP/LAN IP VLAN 20-on futA probléma az, hogy amikor az RB5009 ebben a VLAN-os konfigurációban a hálózatban van, a letöltési sebesség körülbelül 80–90 Mbps-ra korlátozódik, miközben a feltöltés körülbelül 2 Gbps.
A hiba felderítése során több különböző konfigurációt is kipróbáltunk. A PPPoE klienst áthelyeztük a fizikai SFP+ interfészre, illetve VLAN interfészre is, valamint teszteltük a Router-on-a-Stick konfigurációt VLAN 10 WAN és VLAN 20 LAN használatával. A körülbelül 80–90 Mbps-os letöltési korlátozás a VLAN/Router-on-a-Stick konfiguráció használatakor továbbra is fennmaradt.
Egy teljesen tiszta, nulláról felépített RB5009 konfigurációt is létrehoztunk, hogy kizárjuk a korábbi konfigurációból eredő problémákat. Amikor a Kaon közvetlenül az RB5009-re volt csatlakoztatva, a kapcsolat körülbelül 2,2-2,3 Gbps letöltési / 2 Gbps feltöltési sebességet ért el. (RJ45 port ugye itt limitál)Amikor az RB5009-et teljesen megkerültük, és a forgalom a CRS317-en és a Davuaz switchen keresztül hardveresen volt kapcsolva, a letöltési sebesség körülbelül 4,17 Gbps, a feltöltés pedig 2 Gbps volt.
További elvégzett tesztek:
PC → HTPC belső iperf3 teszt: körülbelül 2,36 Gbps. A HTPC 2,5 Gbps-os Ethernet interfésszel rendelkezik, ezért ez összhangban van a hálózati kártya sebességkorlátjával. Az összes releváns 10G kapcsolat 10 Gbps full duplex sebességen működik. Nem tapasztaltunk jelentős RX hibát, FCS hibát, collisiont vagy TX dropot. Az RB5009 CPU-terhelése nagyon alacsony sebességteszt közben. A FastTrack ki- és bekapcsolását is teszteltük, ez nem változtatott az eredményen.
Ez alapján a probléma kifejezetten az RB5009 + VLAN/PPPoE konfigurációhoz vagy a csomagfeldolgozási útvonalhoz kapcsolódónak tűnik, nem pedig az ISP-kapcsolathoz, a fizikai 10G kapcsolatokhoz vagy a végpontokhoz.Valakinek van ötlete mi lehet?
Ma kaptam kölcsönbe tesztre egy RJ45 10G réz modult mert bár nekem van 2db de az egyforma. A kölcsönkapott modullal is megvan a probléma.
Szóval ha valaki találkozott már hasonlóval akkor szívesen várom az ötleteket.
Elküldtem a supout fájlokat a mikrotiknek is, a csatolt export fájlokkal, de egyelőre még nem válaszoltak rá. -
Tamarel
senior tag
Amikor a laptop az asztalon/töltőn van, akkor 5 gigas usb adapterrel megy egy dokkolóként használt usb hub-on keresztül.
Ha 3 sávos mlo-t állítottam be, akkor az egy 6-os eszköznek csak a ft elvesztését jelentette. A már említett mozgás közbeni 5 Ghz sáv-vesztés a wifi 7-es telefont ugyanúgy sújtotta ilyenkor is. Mivel a telefon oldalán nincs valódi mlo, így a részleteit nem teszteltem ki.
Ha minden wifi 7 és van valódi mlo, akkor ugye mindegy, hogy kiesik 1-2 sáv, az átviteli sebesség csökkenése lenne az egyetlen érzékelhető következmény. Leghamarabb akkor hoznék létre mlo interfészt, amikor minden kliens 7-es, de annál még a wifi 8-as router is előbb érkezik…
A wifi7 telefon a 3 sáv között sokat ugrált, a 6Ghz csak bezavart itt.
Új ötlet: még egy ssid, ami wifi7 specifikus.
Tehát 3 slave és egy mld létrehozása (mlo van, ft nincs). Beállítva, tesztelés indul.
Majd egyszer lesz cap és wap is, az bonyolít majd rajta. -
 jerry311
nagyúr
Értem, de azt állítod, hogy senkinek se mehet. Pedig működik simán.
Kösz nem.
-
lionhearted
őstag
Mindegy hova kapcsolom a gyári CA-kat, ez nem működik. HTTPS update letöltés megy, ha nincs CRL ellenőrzés.
Meanwhile...
Ezt hogy sikerült összehozni??????
What's new in 7.23.7 (2026-09-16):
*) lte - prevent the modem firmware from being deleted for RBSXTLTE3-7, EC25-EU&KNe, EG25-G&KNe, EC25-EU&SXTsq, EG25-G&SXTsq (introduced in 7.23.6);
If you have already upgraded to 7.23.6 or 7.24.3, follow these steps to restore LTE functionality on affected devices:
1. Upgrade RouterOS to version 7.23.7 or 7.24.4
2. Update the modem firmware:
/interface/lte/firmware-upgrade [find] upgrade=yes3. Reboot the router.
For more details, see:
https://forum.mikrotik.com/t/warning-lte-interface-stops-working-after-upgrade-to-7-23-6-7-24-3Értem, de azt állítod, hogy senkinek se mehet. Pedig működik simán.
-
user12
őstag
Megjelent egy közlemény is az LTE-eszközök legújabb verzióra frissítesével kapcsolatban, miszerint nem ajánlják a frissítest, mivel az LTE interface rosszul viseli
https://forum.mikrotik.com/t/warning-lte-interface-stops-working-after-upgrade-to-7-23-6-7-24-3/273159
-
ekkold
Topikgazda
Mindegy hova kapcsolom a gyári CA-kat, ez nem működik. HTTPS update letöltés megy, ha nincs CRL ellenőrzés.
Meanwhile...
Ezt hogy sikerült összehozni??????
What's new in 7.23.7 (2026-09-16):
*) lte - prevent the modem firmware from being deleted for RBSXTLTE3-7, EC25-EU&KNe, EG25-G&KNe, EC25-EU&SXTsq, EG25-G&SXTsq (introduced in 7.23.6);
If you have already upgraded to 7.23.6 or 7.24.3, follow these steps to restore LTE functionality on affected devices:
1. Upgrade RouterOS to version 7.23.7 or 7.24.4
2. Update the modem firmware:
/interface/lte/firmware-upgrade [find] upgrade=yes3. Reboot the router.
For more details, see:
https://forum.mikrotik.com/t/warning-lte-interface-stops-working-after-upgrade-to-7-23-6-7-24-3Ráadásul az LTS verzió elvileg arra lenne, hogy abba nem kerül új funkció, csak és kizárólag hibajavítás. Ez most nagyon nem jött össze. Lehet, hogy ott is kirúgtak pár programozót, és AI dolgozik helyettük?
-
jerry311
nagyúr
Bekapcsoltad a gyári beépített CAkat? Vagy anno kézzel adtál hozzá.
Mindegy hova kapcsolom a gyári CA-kat, ez nem működik. HTTPS update letöltés megy, ha nincs CRL ellenőrzés.
Meanwhile...
Ezt hogy sikerült összehozni??????
What's new in 7.23.7 (2026-09-16):
*) lte - prevent the modem firmware from being deleted for RBSXTLTE3-7, EC25-EU&KNe, EG25-G&KNe, EC25-EU&SXTsq, EG25-G&SXTsq (introduced in 7.23.6);
If you have already upgraded to 7.23.6 or 7.24.3, follow these steps to restore LTE functionality on affected devices:
1. Upgrade RouterOS to version 7.23.7 or 7.24.4
2. Update the modem firmware:
/interface/lte/firmware-upgrade [find] upgrade=yes3. Reboot the router.
For more details, see:
https://forum.mikrotik.com/t/warning-lte-interface-stops-working-after-upgrade-to-7-23-6-7-24-3 -
 Ecsi
tag
Erre kijött a 7.24.4...
-
lionhearted
őstag
Valami valtozott valahol, mert eddig is be volt kapcsolva a CRL es mukodott minden.
Aztan ugye mostanaban jott, hogy "updatelj mert meghalsz azonnal!!!". Akkor felment az uj firmware es azzal egyutt jott a CRL hiba is ujabb update keresesnel vagy letoltesnel.
Kikapcsoltam a CRL ellenorzest, igy megy, de...Bekapcsoltad a gyári beépített CAkat? Vagy anno kézzel adtál hozzá.
-
jerry311
nagyúr
-
Reggie0
titán
Kezd ez a mikrotik is egyre inkabb microsoftta valni.

-
jerry311
nagyúr
Valami valtozott valahol, mert eddig is be volt kapcsolva a CRL es mukodott minden.
Aztan ugye mostanaban jott, hogy "updatelj mert meghalsz azonnal!!!". Akkor felment az uj firmware es azzal egyutt jott a CRL hiba is ujabb update keresesnel vagy letoltesnel.
Kikapcsoltam a CRL ellenorzest, igy megy, de... -
kress
aktív tag
lehet valami visszahívás/gebasz van náluk, ma kikerült az rssből is
update: itt is van, lte eszközökön halt le
"The system used to "check for updates" does not have the capability to offer different versions to different devices, so to prevent all LTE devices going offline when users are eager to update or have some auto update script, they have set the newest version back to the previous for now. It has not been pulled from distribution, you can still download it from the website"


Új hozzászólás Aktív témák
-
27374 - 27301
27374 - 27301 27300 - 27201 27200 - 27101 27100 - 27001 27000 - 26901 26900 - 26801 26800 - 26701 26700 - 26601 26600 - 26501 26500 - 26401 26400 - 26301 26300 - 26201 26200 - 26101 26100 - 26001 26000 - 24001 24000 - 22001 22000 - 20001 20000 - 18001 18000 - 16001 16000 - 14001 14000 - 12001 12000 - 10001 10000 - 8001 8000 - 6001 6000 - 4001 4000 - 2001 2000 - 1
-
Fórumok
LOGOUT - lépj ki, lépj be!
LOGOUT reakciók Monologoszféra FototrendGAMEPOD - játék fórumok
PC játékok Konzol játékok MobiljátékokPROHARDVER! - hardver fórumok
Notebookok TV & Audió Digitális fényképezés Alaplapok, chipsetek, memóriák Processzorok, tuning Hűtés, házak, tápok, modding Videokártyák Monitorok Adattárolás Multimédia, életmód, 3D nyomtatás Nyomtatók, szkennerek Tabletek, E-bookok PC, mini PC, barebone, szerver Beviteli eszközök Egyéb hardverek PROHARDVER! BlogokMobilarena - mobil fórumok
Okostelefonok Mobiltelefonok Okosórák Autó+mobil Üzlet és Szolgáltatások Mobilalkalmazások Tartozékok, egyebek Mobilarena blogokIT café - infotech fórumok
Infotech Hálózat, szolgáltatók OS, alkalmazások SzoftverfejlesztésFÁRADT GŐZ - közösségi tér szinte bármiről
Tudomány, oktatás Sport, életmód, utazás, egészség Kultúra, művészet, média Gazdaság, jog Technika, hobbi, otthon Társadalom, közélet Egyéb Lokál PROHARDVER! interaktív
- Apple iPhone 16 Pro 128GB Natural Titanium Akku: 90% - Makulátlan hibátlan állapot!
- Gamer PC eladó! Asus ROG B450, Ryzen 5 3600X, 16GB DDR4, RX 6600 XT
- NVIDIA QUADRO RTX 4000 8Gb GDDR6
- Lenovo IdeaPad Slim 3 - 15.6" FullHD - Ryzen 3 7320U - 8GB DDR5 - 512GB SSD - Win11 - MAGYAR - Gari
- LG G4 OLED 55'4k 140HZ TV ELADÓ
- Keresek Xbox Series S / Series X / Playstation 5 konzolokat
- BESZÁMÍTÁS! Intel Corei i9 13900K 24 mag 32 szál processzor garanciával hibátlan működéssel
- 27% - Seasonic Prime PX-1600W 80 PLUS Platinum (PRIME-PX-1600)
- Új Dobozos DELL 16 Multimédiás Laptop 16" -40% Intel Core 5 120U 16GB RAM/1TB SSD FHD+
- Apple MacBook Air 15 M3 , 16GB Memória , 256GB SSD, Újszerű 12 Hónap Garanciával